

Krisenstimmung im kleinen Staat Liechtenstein, welches ja „Heimathafen für Stiftungen, Treuhand-Konten und Unternehmen“ aus diversen Staaten ist. Unbekannte Hacker haben eine Liste mit den „wirtschaftlich berechtigter Personen“ in diesem Bereich bei einem Cyberangriff erbeutet. Wer oder was dahinter steckt, ist unbekannt.
Im Jahr 2021 hat das Fürstentum Liechtenstein wohl (auf Druck diverser Staaten) ein „Verzeichnis wirtschaftlich berechtigter Personen“ (kurz als Transparenzregister bezeichnet) für die dort geführten Stiftungen, Treuhand-Konten und Unternehmen eingerichtet.
Das liechtensteinische Transparenzregister heißt offiziell Verzeichnis wirtschaftlich berechtigter Personen (VwbP) und dient seit 2021 der Bekämpfung von Geldwäsche und Terrorismusfinanzierung. Es erfasst die wahren Eigentümer von Firmen, Stiftungen und Treuhandschaften.
Cyberangreifern ist es nun gelungen, die 31.000 Datensätze dieses Transparenzregisters abzugreifen. Das geht aus einer Medienmitteilung der Landesregierung in Vaduz mit dem Titel Unberechtigter Zugriff von Dritten auf Verzeichnisdaten vom 2. August 2026 hervor.
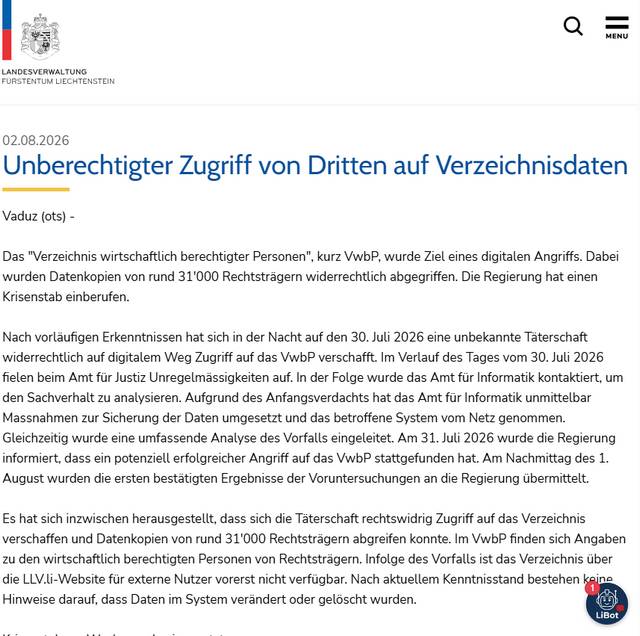
Der Mitteilung zufolge hat sich der Vorfall nach vorläufigen Erkenntnissen in der Nacht zum Donnerstag (30. Juli 2026) ereignet. Unbekannte konnte sich Zugriff auf dieses digitale Register verschaffen. Nachdem dem Amt für Justiz am Sonntag nicht genau benannte „Ungereimtheiten“ auffielen, hat man das Amt für Informatik kontaktiert, mit der Bitte, den Sachverhalt zu analysieren. Die IT hat dann das gesamte Portal aufgrund eines Anfangsverdachts offline genommen.
Am Freitag, den 31. Juli 2026 wurde die Regierung von Liechtenstein über den Vorfall informiert. Am Samstag, den 1. August 2026 gab es erste „Voruntersuchungsergebnisse“ für die Regierung. Dabei gibt ein eine gute und eine schlechte Nachricht für die Leute, die im Transparenzregister drin stehen und für die Regierung von Liechtenstein.
- Die absolut gute Nachricht für die Regierung von Liechtenstein und die Personen im Transparenzregister lautet, dass „nach bisherigen Erkenntnissen“ keine Hinweise darauf vorliegen, dass Daten im System verändert oder gelöscht wurden. Da hat man also nochmal Glück gehabt.
- Die absolut schlechte Nachricht dürfte die Betroffenen aber nicht wirklich beruhigen, denn unter dem Strich steht inzwischen fest, dass die Angreifer die Datensätze von 31.000 „Rechtsträgern“ aus diesem Register abgreifen konnten.
Die Regierung hat noch am Abend des 1. August 2026 einen Krisenstab unter Leitung von Regierungschefin Brigitte Haas und Justizminister Emanuel Schädler einberufen. Am Sonntag den 2. August 2026 wurde der Cybervorfall formell für die Öffentlichkeit bestätigt. Am 3. August 2026 sind weitere Details zu diesem, für die Regierung Liechtensteins „ganz dicken Ding“, für die Öffentlichkeit gegeben, hiess es.